

প্রযুক্তি ও অনলাইন সংবাদ প্রতিনিধি:
প্রতিদ্বন্দ্বী সংস্থা ‘অ্যানথ্রপিক’-এর এআই মডেল ‘ক্লড’ (Claude)-এর সহায়তা নিয়ে কৃত্রিম বুদ্ধিমত্তা প্রতিষ্ঠান ‘ওপেনএআই’ (OpenAI)-এর অভ্যন্তরীণ নিরাপত্তা প্রাচীর ভেদ করেছেন তিনজন ভারতীয় বংশোদ্ভূত সাইবার নিরাপত্তা গবেষক। তবে এটি কোনো অনৈতিক আক্রমণ নয়, বরং ওপেনএআই-এর অনুমোদিত ‘বাগ বাউন্টি’ (Bug Bounty) কর্মসূচির অংশ হিসেবেই এই পরীক্ষা চালানো হয়।
মার্কিন সংবাদমাধ্যম ওয়াল স্ট্রিট জার্নাল-এর তথ্য অনুযায়ী, ভারতের সাইবার নিরাপত্তা স্টার্টআপ ‘হ্যাকট্রন এআই’-এর গবেষক দল মাত্র ৭২ ঘণ্টারও কম সময়ে ওপেনএআই-এর সংবেদনশীল অভ্যন্তরীণ ‘গিটহাব রিপোজিটরি’ পর্যন্ত পৌঁছাতে সক্ষম হন। ত্রুটি সারানোর পর ওপেনএআই গবেষকদের ৬,৫০০ ডলার (প্রায় ৫.৫ লক্ষ টাকা) পুরস্কার বা বাউন্টি প্রদান করেছে।
আরও পড়ুনঃ আমজনতা তো কোন ছাড়; আদবাণী, জয়শঙ্কর থেকে নির্বাচন কমিশনার! দিল্লিতে ভিভিআইপি-দের নোটিস ধরাল ইসি
যেভাবে ভাঙা হলো ওপেনএআই-এর নিরাপত্তা প্রাচীর
ওপেনএআই-এর সার্ভারে প্রবেশের কৌশল ও ধাপসমূহ নিচে তুলে ধরা হলো:
| ধাপ ও মাধ্যম | কার্যপ্রণালী ও কারিগরি বিবরণ |
| ১. প্রারম্ভিক দুর্বলতা শনাক্তকরণ | ওপেনএআই-এর একটি উন্মুক্ত কমিউনিটি ফোরামের ছবি আপলোড ব্যবস্থাপনায় প্রথম দুর্বলতা খুঁজে পাওয়া যায়, যার মাধ্যমে সার্ভারে ক্ষতিকর কোড চালানো সম্ভব ছিল। |
| ২. ‘ক্লড’-এর ভূমিকা | কোড লেখা, সংশোধন এবং তা পরিস্থিতি অনুযায়ী মানানসই করার কাজে অ্যানথ্রপিকের এআই ‘ক্লড’-কে ব্যবহার করা হয়। এতে গবেষকদের উল্লেখযোগ্য সময় বাঁচে (এআই টোকেন বাবদ খরচ হয় ৩ হাজার ডলারের কম)। |
| ৩. অভ্যন্তরীণ গিটহাবে প্রবেশ | লগইন টোকেন সংক্রান্ত আরও একটি দুর্বলতা কাজে লাগিয়ে এক কর্মীর ‘কোডেক্স’ অ্যাকাউন্টের মাধ্যমে গবেষকরা ওপেনএআই-এর অভ্যন্তরীণ গিটহাব পরিবেশে পৌঁছান। |
উল্লেখ্য, গবেষকরা স্পষ্ট করেছেন যে ক্লড কেবল সহকারীর ভূমিকা পালন করেছে; মূল কৌশল ও চূড়ান্ত সিদ্ধান্ত নির্ধারণ করেছেন গবেষকরা নিজেরাই।
আরও পড়ুনঃ রাশিয়ায় ১০০০ ড্রোন নিয়ে হামলা ইউক্রেনের, বিস্ফোরণ তেল শোধনাগারেও
তিন গবেষকের পরিচয় ও প্রেক্ষাপট
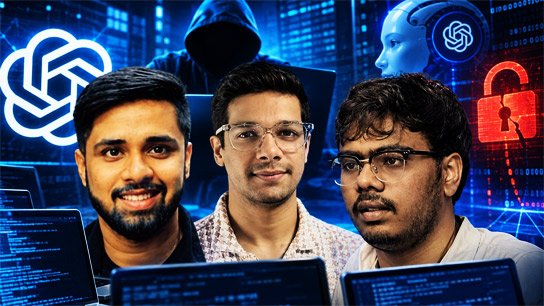
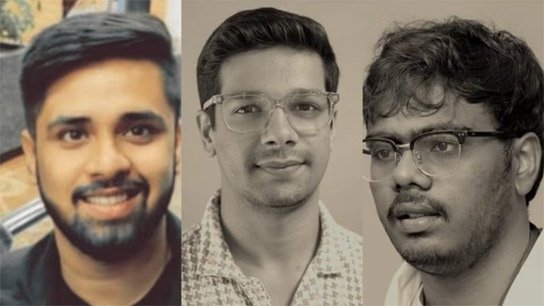
এই অভিযানে নেতৃত্ব দেওয়া ‘হ্যাকট্রন এআই’ (Hacktron AI)-এর গবেষক দলের বিবরণ:
-
হর্ষ জয়সওয়াল (সহ-প্রতিষ্ঠাতা): সফটওয়্যার নিরাপত্তা ক্ষেত্রে এক দশকের বেশি অভিজ্ঞতাসম্পন্ন হর্ষ পূর্বে জোম্যাটো ও কিউর৫৩-এ কাজ করেছেন। অ্যাপল, পেপ্যাল ও গিটহাবের মতো প্রতিষ্ঠানের ত্রুটি ধরিয়ে দিয়ে তিনি আগেই আন্তর্জাতিক স্বীকৃতি পান।
-
মোহন পেধাপাতি (সহ-প্রতিষ্ঠাতা ও সিইও): অন্ধ্রপ্রদেশের আরজিইউকেটি থেকে কম্পিউটার সায়েন্সে বি.টেক সম্পন্ন করা মোহন ওয়েব নিরাপত্তা, সোর্স-কোড পর্যালোচনা ও মোবাইল অ্যাপ নিরাপত্তায় বিশেষজ্ঞ।
-
রাহুল মাইনি: দিল্লির ভারতী বিদ্যাপীঠের প্রাক্তন ছাত্র রাহুল আন্তর্জাতিক বাগ বাউন্টি প্ল্যাটফর্মগুলোতে সুপরিচিত। তিনি ‘এটিঅ্যান্ডটি হল অব ফেম’ ও ‘বাগক্রাউড কমিউনিটি অ্যাওয়ার্ড’ অর্জন করেছেন।